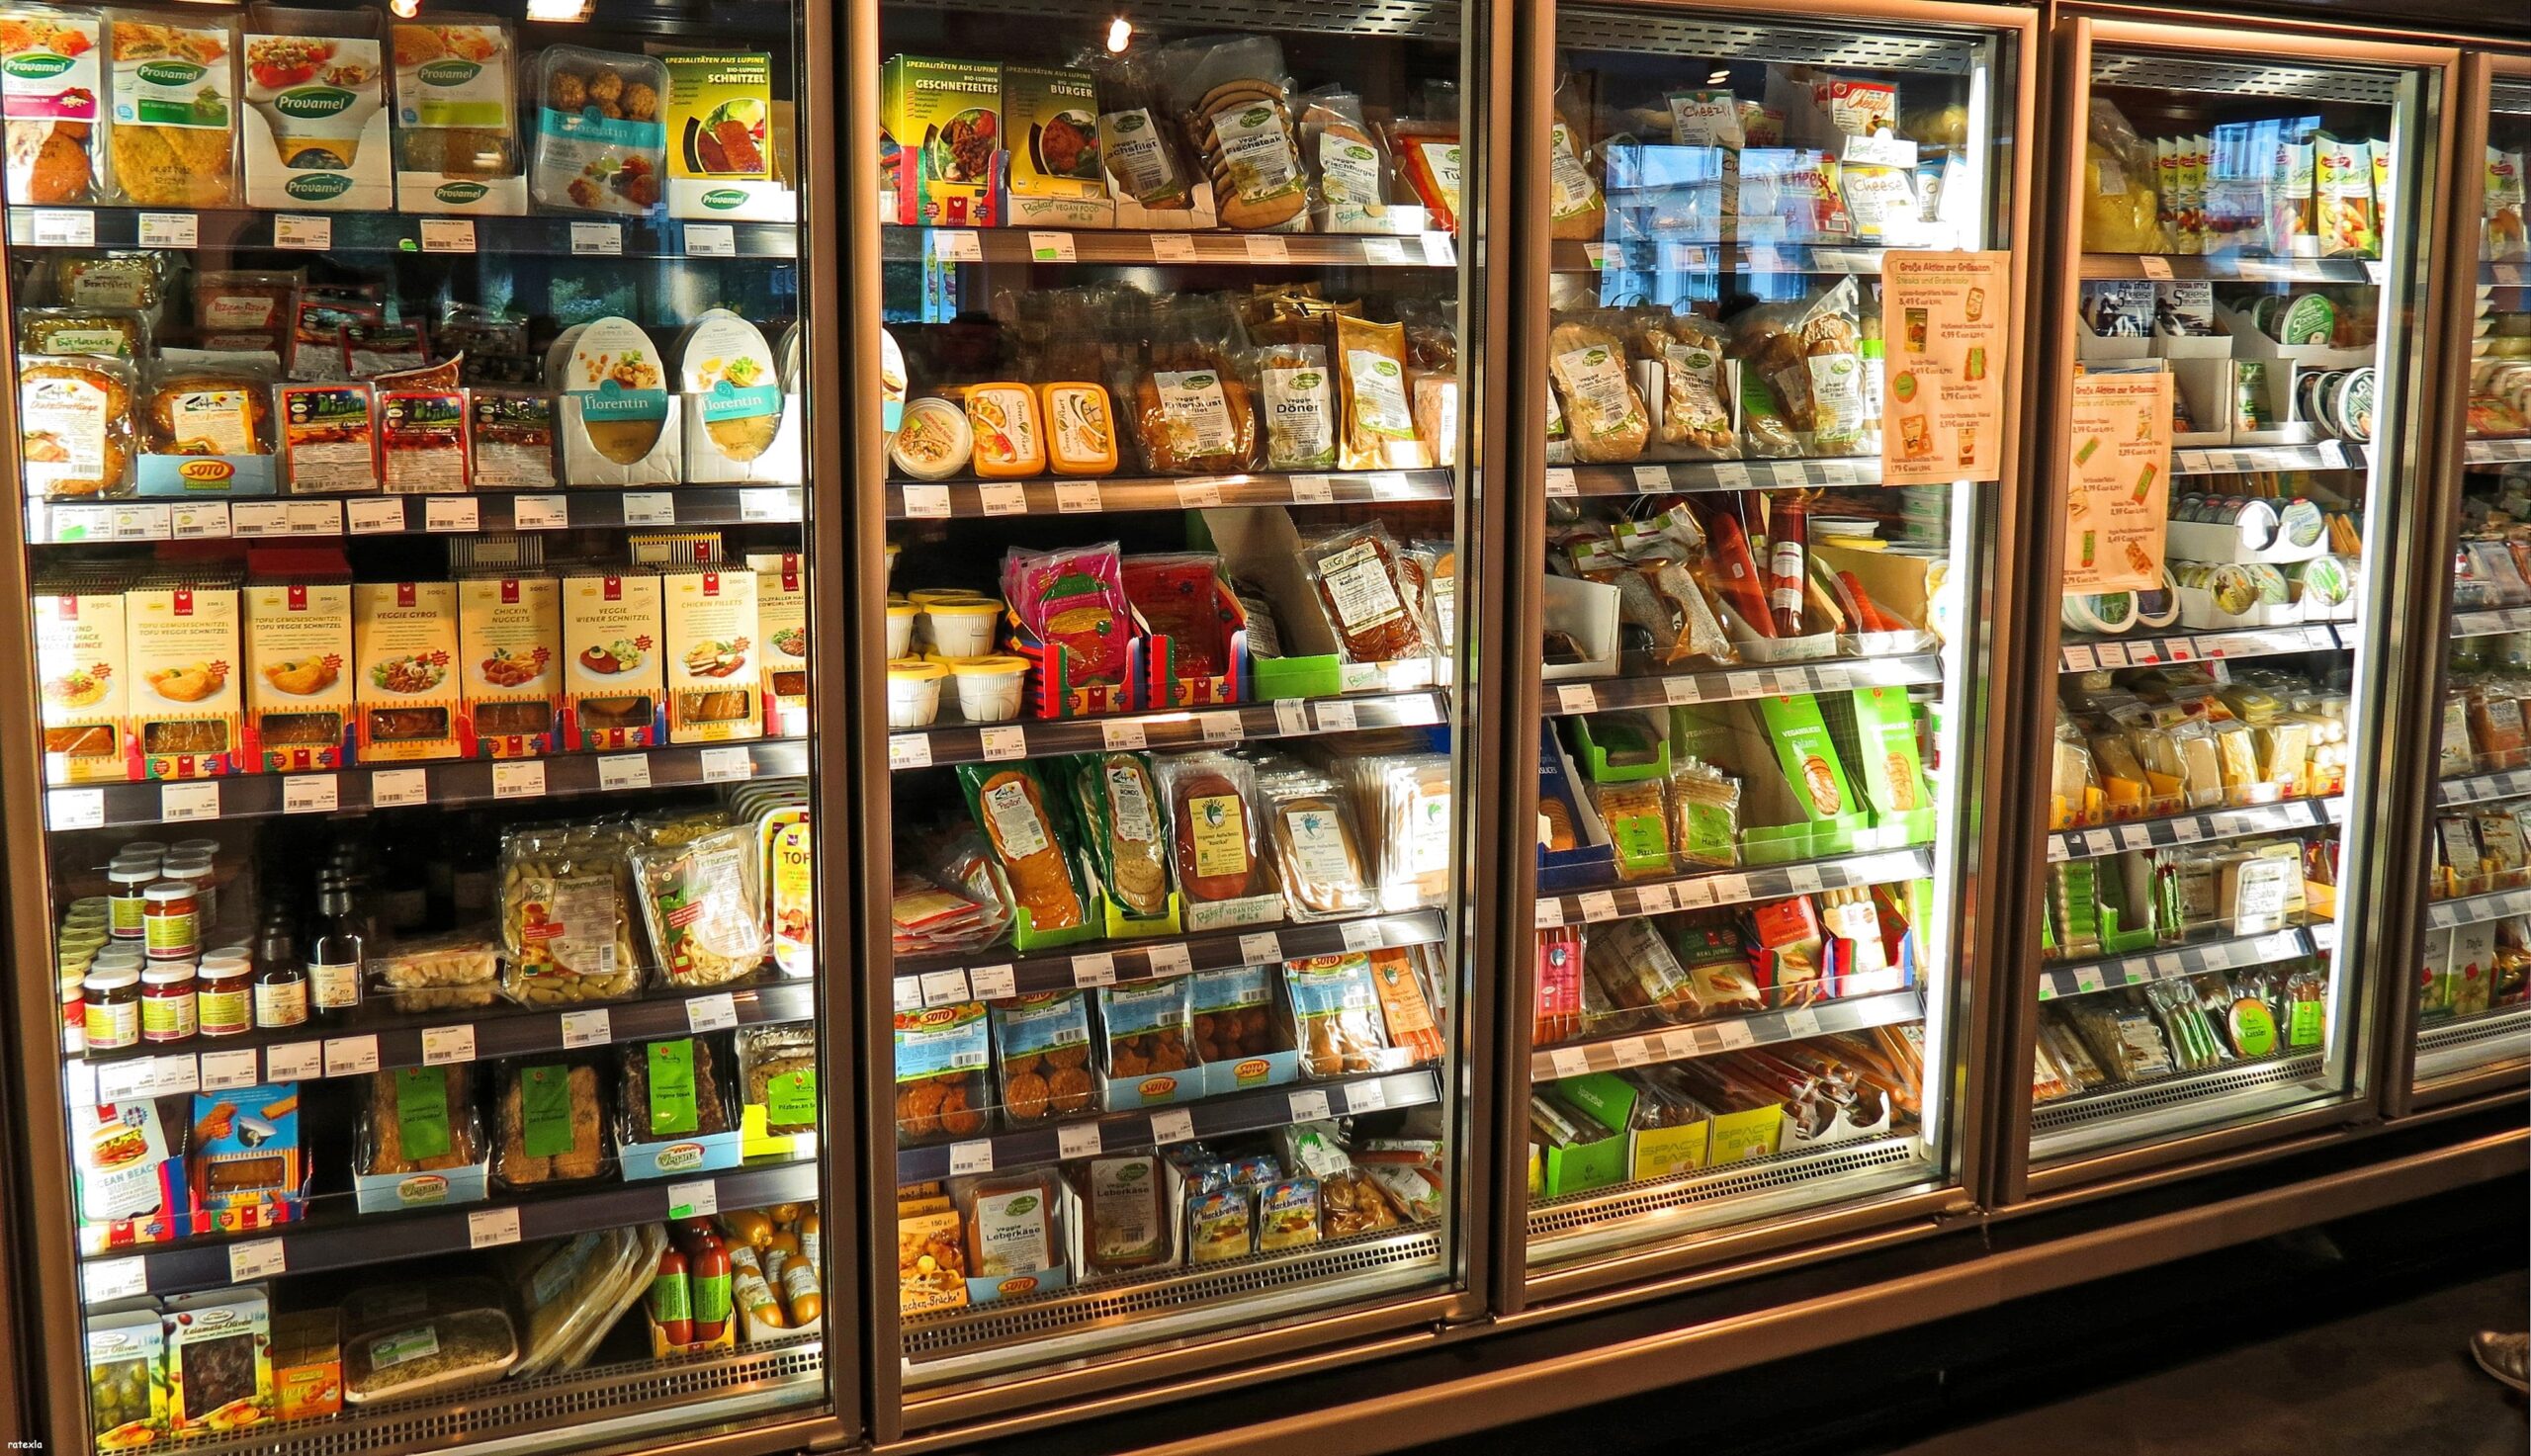
Lodówki przemysłowe supermarketów we Francji, Luksemburgu, Irlandii, Belgii, Szwecji i Finlandii zostały zaatakowane przez hackerów, którzy zdalnie podnieśli w nich temperaturę, aby zniszczyć przechowywaną żywność. To już drugi tego typu atak. Podejrzani to rosyjscy hackerzy działający na zlecenie Kremla lub irańskie proxy dokonujące cyberwłamań we współpracy z Rosją.
Jest to już drugie tego typu cyberwłamanie w ciągu miesiąca. W połowie października dokonano dokładnie takiego samego cyberwłamania we Francji – teraz analitycy bezpieczeństwa twierdzą, że była to „próba generalna”. Wtedy hackerzy przejęli kontrolę nad urządzeniami chłodniczymi w około 700 sklepach wyłączając systemy chłodnicze i zmuszając placówki do utylizacji zepsutej żywności. Wśród poszkodowanych znalazły się wówczas sieci Intermarché, Coopérative U oraz Carrefour. Ponadto ten sam cyberatak doprowadził do wielodniowych przerw w obsłudze oraz pustych półek w sklepach sieci Ahold Delhaize w Holandii. Także w USA Pentagon poinformował w ubiegłym tygodniu, że bada przypadki awarii zamrażarek do przechowywania żywności w kilku obiektach wojskowych.
We wszystkich przypadkach chodziło o jedno – zniszczenie jak najwięcej nagromadzonej żywności. W dziesiątkach sklepów sieci handlowych Ahold Delhaize oraz Colruyt w Belgii i Luksemburgu w nocy 1 listopada poniesiono nagle temperaturę. Rzecznik grupy Colruyt, która zarządza sklepami Spar w Belgii, powiedział mediom, że atakiem objęte zostały systemy chłodnicze w pięciu placówkach.
Jak poinformował agencję informacyjną Belga Stephan Moelans, dyrektor generalny belgijskiej firmy chłodniczej Sabcobel obsługującej systemy sieci Delhaize, w nocy z 31 października na 1 listopadadoszło do cyberataku, w wyniku którego parowniki w urządzeniach zostały przełączone w tryb rozmrażania.
„Nie śpię od drugiej w nocy. Pracowaliśmy przez całą noc i ranek, aby odłączyć zainfekowane urządzenia od sieci” – powiedział Moelans agencji Belga.
To samo stało się w Szwecji w sieciach Coop i ICA. Grupa handlowa Coop przekazała szwedzkiemu dziennikowi „Aftonbladet”, że sześć jej sklepów padło ofiarą podobnych incydentów.
„Doszło do cyberataku, w wyniku którego wszystkie nasze zamrażarki osiągnęły temperaturę 50 stopni Celsjusza. Wszystko jest zniszczone” – przekazała agencji Reuters Engla Ingwall, menedżerka jednego ze sklepów franczyzowych ICA w Sztokholmie. Atak miał nastąpić o około 2 w nocy, ale zauważono co się stało dopiero po kilku godzinach, bowiem 1 listopada jest dniem wolnym.
Rzecznik ICA poinformował media, że „incydent dotknął ograniczoną liczbę sklepów”, choć przyznał, że cyberwłamanie „wpłynęło na działanie systemów chłodniczych i zamrażarek”.
W Irlandii hurtownik żywności, firma Musgrave, przekazał, że „incydent cybernetyczny dotknął systemy chłodnicze w 13 sklepach sieci SuperValu”, co wymusiło wycofanie ze sprzedaży części produktów chłodzonych i mrożonych.
„Nasze systemy monitoringu wykryły problem i podjęliśmy natychmiastowe działania. Trwa nasze dochodzenie w tej sprawie” – stwierdziła firma w oświadczeniu.
W Belgii ucierpiała także sieć Carrefour, ale atak dotknął tylko 15 z jej 700 placówek. Za to był widoczny w Estonii. Jak przekazał publicznemu nadawcy ERR dostawca technologii Kitman Coldtech ataki objęły także tamtejszą sieć supermarketów, gdzie temperaturę w urządzeniach chłodniczych ustawiono na 50 st. C., co oznacza „błyskawiczne rozmrażanie”.
Luc De Laet, założyciel i właściciel belgijskiej sieci sklepów mięsnych De Laet & Van Haver, powiedział Reuters, że o 3:30 nad ranem zawiadomiono go o awarii. W sklepie w Hove, na południe od Antwerpii, odkrył, że temperatura w lodówkach została podniesiona do 18 st. C. Oszacował straty na 15 tys. euro.
„To przerażające. Hakerzy włamują się do systemu monitorującego temperaturę i mogą zdalnie zmieniać jego ustawienia” – powiedział w rozmowie z agencją Reuters, dodając, że jest wściekły z powodu konieczności wyrzucenia tak dużej ilości żywności. Jak dodał, hakerzy mogą dążyć do destabilizacji europejskich gospodarek. Zgłosił sprawę na policję, lecz nie wie czy się nią zajęto.
„Mam dla nich tylko dwa słowa: obudźcie się, proszę, bo dzieje się coś niedobrego” – podsumował.
Jak z kolei przekazał Bloomberg Petri Käyhkö, dyrektor ds. bezpieczeństwa korporacyjnego w Kesko Oyj, drugim co do wielkości fińskim sprzedawcy detalicznym żywności, w mniejszych sklepach sieci K-food odnotowano w nocy „anomalie temperaturowe” w urządzeniach chłodniczych. Käyhkö ostrożnie stwierdził, że „nie można wykluczyć incydentu o charakterze informatycznym”, ale „nie ma szerokiego zasięgu” i dotyczy mniejszych placówek, których urządzenia nie są objęte scentralizowanym systemem zabezpieczeń stosowanym przez Kesko.
Co ciekawe, przedstawiciel duńskiego producenta systemów chłodniczych, firmy Danfoss, potwierdził, że incydenty w całej Europie dotyczyły urządzeń tej marki. Podobnie zresztą działo się w październiku we Francji. Jako przyznano „furtką” dla cyberwłamania może być korzystanie z przestarzałego oprogramowania, którego nie da się zaktualizować.
Nie ma obecnie informacji by cyberataki dotknęły firmy Europy Środkowej, zwłaszcza z Polski. Jednak i tu używanie urządzeń chłodniczych firmy Danfoss jest powszechne, nie można więc wykluczyć, że takie ataki w niedalekiej przyszłości w niewielkiej liczbie już nastąpiły i nastąpią w tej części Europy.
Oficjalnie nikt nie przyznał się i nadal się nie przyznaje do tych ataków, ale eksperci bezpieczeństwa zwracają uwagę, że te działania doskonale wpisują się w scenariusze operacji sabotażowych prowadzonych przez rosyjskie Grupy Dywersyjno-Rozpoznawcze, o których zadaniach otwarcie pisały rosyjskie media militarne. Wiadomo też, że rosyjski wywiad współpracuje z hackerami z grup podległych Iranowi, jak Hamas czy Hezbollah, właśnie dla przeprowadzania cyberataków w Europie, tak by ukryć działania samej Rosji. W ten sposób ataki hybrydowe, których reżyserem jest Moskwa rozprzestrzeniają się obecnie po całym kontynencie europejskim.
Jak zauważył Tom Hegel, badacz z firmy zajmującej się cyberbezpieczeństwem SentinelOne, w takich przypadkach mamy do czynienia z dwoma typami ataku – pierwszy to działanie typowo kryminalne, mające na celu wymuszenie okupu, ale drugi to działanie polityczne, także operacje typu sabotażowego na szczeblu państwowym. Brak żądań finansowych w niedawnych przypadkach dotyczących supermarketów sugeruje właśnie sabotaż.
„Sektor handlu detalicznego jest łatwym celem, ponieważ sieci sklepów korzystają z rozbudowanych systemów: sterowników chłodnictwa, systemów zarządzania budynkiem, paneli kontroli dostępu oraz urządzeń w punktach sprzedaży. Marże w handlu spożywczym są niskie, a towar psuje się w ciągu kilku godzin, więc każde zakłócenie szybko staje się odczuwalne i widoczne dla klientów” – dodał.
John Billow, szef szwedzkiego krajowego centrum cyberbezpieczeństwa, przekazał mediom, że instytucja ta pracuje nad wyjaśnieniem owego cyberataku, ale dopóki nie ma pewności kto za nim stoi, centrum nie będzie spekulować na ten temat.
„W ostatnich tygodniach zidentyfikowaliśmy w Szwecji znaczną liczbę urządzeń technologii operacyjnej, które są narażone na zagrożenia. Wielokrotnie podkreślaliśmy konieczność ich aktualizacji lub instalacji odpowiednich poprawek” – zauważył Billow podkreślając, że zagrożenie dotyczy coraz większej liczby urządzeń – od lodówek i systemów grzewczych po kamery monitoringu i sieci alarmowe – które niegdyś były głównie mechaniczne, obecnie są elektroniczne i mogą być monitorowane i sterowane zdalnie, co stwarza nowe możliwości dla cyberprzestępców.